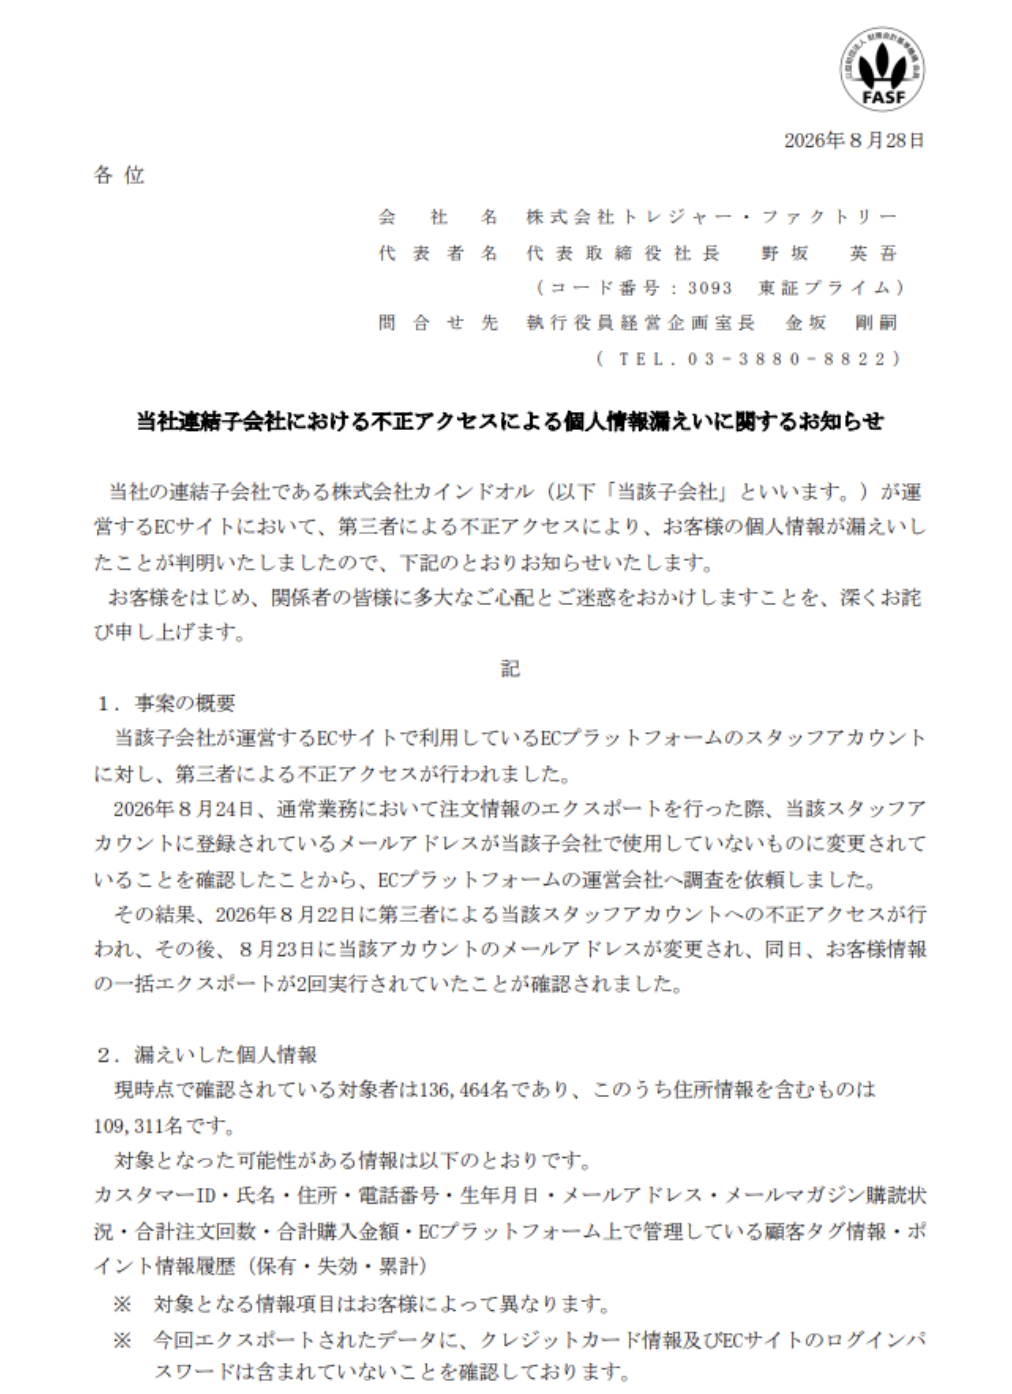
出典:トレジャー・ファクトリーの発表資料より
ブランド古着買取・販売を手掛けるトレジャー・ファクトリーの連結子会社カインドオルは8月28日、運営するECサイトへの不正アクセスにより13万6,464人分の個人情報が漏えいしたと発表した。第三者がフィッシングメールで詐取したスタッフアカウントを用いて顧客情報を一括エクスポートしており、二段階認証(MFA)未設定・パスワード強度不足・異常検知の欠如という「セキュリティの三重苦」 が被害を拡大させた典型例となった。
事案の概要:72時間以上の検知遅延が示す監視体制の不備
| 項目 | 内容 |
|---|---|
| 発生日時 | 2026年8月22日(侵入)→ 23日(情報エクスポート2回) |
| 検知日時 | 8月24日(担当者による偶然の発見) |
| 影響範囲 | 13万6,464人分(氏名・住所・電話番号・生年月日・メールアドレス等) |
| 漏えい経路 | スタッフアカウント乗っ取り → 顧客情報一括エクスポート |
| 原因 | フィッシングメール+MFA未設定+弱パスワード |
特筆すべきは「侵入から検知まで72時間以上を要した」点だ。23日に2回のエクスポートが行われているにもかかわらず、翌24日に担当者が通常業務で注文情報を確認するまで異変に気付かなかった。これはSIEM/SOAR等の異常検知システムが未整備か、あるいはアラート閾値の設定が不適切であった可能性を強く示唆している。
【ゼロトラストの視点】MFA未設定は「認証の単一障害点」そのもの
今回のインシデントで最も致命的だったのは、スタッフアカウントに二段階認証(MFA)が設定されていなかったことだ。
ゼロトラストセキュリティの原則では、「ネットワーク内=信頼済み」という前提を排除し、あらゆるアクセスに対して多要素での継続的な検証を求める。しかしカインドオルのECプラットフォームは、メールアドレスとパスワードのみでログインできる状態であり、かつパスワード強度も十分ではなかった。
フィッシングメールで認証情報が詐取された瞬間、攻撃者は「正当なユーザー」として無制限の権限を得た。これが「認証の単一障害点(Single Point of Failure)」であり、MFAを導入していれば少なくとも「端末認証」の壁が攻撃者を阻んだはずだ。
💡 教訓: ECプラットフォーム側がMFAを強制していない場合でも、利用企業側で「スタッフアカウントのMFA必須化」をポリシーとして定めるべきだ。「プラットフォーム任せ」はセキュリティ責任の放棄と同義である。
【Security Awareness Trainingの限界】技術的対策との併用が不可欠
原因となったフィッシングメールは「運営会社を装った」ものであり、従業員が記載されたリンク先で認証情報を入力してしまった。
確かに定期的なセキュリティ意識向上トレーニング(Security Awareness Training) は重要だが、「人間のミスは必ず起きる」 という前提に立つべきだ。今回は以下の技術的対策が欠如していた可能性がある:
- メールゲートウェイの設定不備: 偽装ドメインからのメールをブロックするDMARC/SPF/DKIMの設定、またはURLサンドボックスによる不審リンクの自動検査
- SSO(シングルサインオン)の未導入: プラットフォームごとに個別のID/パスワードを管理させるのではなく、IdP(Identity Provider)経由での統合認証にしていれば、フィッシングサイトで入力された credentials は無効化できた
- IPアドレス/デバイス指紋による異常ログイン検知: 普段と異なる地域・端末からのログインを自動的にブロックまたはMFA強制
💡 教訓: 「教育だけでフィッシングを防ぐ」のは非現実的。「教育+技術的対策+監視」の多層防御こそが、人的要因によるインシデデントを最小化する唯一の方法だ。
【SIEM/SOARの視点】72時間の検知遅延が意味するもの
23日に2回の「顧客情報一括エクスポート」という明らかに異常な操作が行われたにもかかわらず、翌24日まで検知されなかった。これは以下のいずれかを強く示唆する:
- SIEM(Security Information and Event Management)の未導入: ログ収集・相関分析の基盤自体が存在しない
- アラートルールの未設定: 「短時間に大量のエクスポート」「普段使わないIPからのログイン」等の異常パターンが定義されていない
- SOAR(Security Orchestration, Automation and Response)の欠如: 異常検知後も自動でアカウントロックや管理者通知が行われない手動運用
現代のECプラットフォームにおいて、「不正アクセス検知システム」はオプションではなく必須インフラだ。UEBA(User and Entity Behavior Analytics)や機械学習ベースの異常検知アルゴリズムを導入し、「普段と違う行動」をリアルタイムで検知・自動対応する体制が求められている。
💡 教訓: 「気づいた時にはもう手遅れ」が今回の教訓だ。「侵入を前提とした検知・対応体制」 の構築が、次のインシデントを防ぐ唯一の手段である。
まとめ:「三重苦」を解くための3つの即応策
| 課題 | 即応策 | 優先度 |
|---|---|---|
| MFA未設定 | 全スタッフアカウントでMFA強制+SSO導入検討 | 🔴 高 |
| フィッシング対策 | メールゲートウェイ強化+URLサンドボックス導入 | 🟡 中 |
| 監視・検知遅延 | SIEM/SOAR導入+異常検知ルールの即時設定 | 🔴 高 |
トレファクの事例は、「認証・人的要因・監視」というセキュリティの3本柱が同時に崩れた時に何が起こるかを如実に示している。各企業にとっての「他山の石」として、自社のセキュリティ体制を今すぐ見直すきっかけとすべきだ。

コメント